

Garante Privacy: no ai dati sulla struttura che rilascia il certificato di assenza dal lavoro
Registro dei provvedimenti n. 581 del 26 settembre 2024
News
Registro dei provvedimenti n. 581 del 26 settembre 2024

Autorizzazione all'installazione di strumenti di controllo da parte di un soggetto diverso dal datore di lavoro
Con il provvedimento del 17 luglio 2024 il Garante Privacy ha sanzionato una società che, attraverso un software, aveva salvato tutte le e-mail di un proprio collaboratore, conservando sia i contenuti sia i log dui accesso alla e-mail ed al gestionale aziendale e dette informazioni erano stato poi utilizzate in una successiva vertenza giudiziaria. Il Garante ha ritenuto che tale trattamento di dati personali violi non solo la disciplina in materia di protezione dei dati personali ma costituisce altresì un illecito controllo a distanza del lavoratore, vietato dall’art. 4 dello Statuto dei Lavoratori. Nel caso di specie la Società aveva attuato la conservazione delle e-mail e dei log di accesso alla posta elettronica in modo sistematico e prolungato (pari a tre anni successivamente alla cessazione del rapporto). Il trattamento, quindi, violava i principi generali di trattamento di proporzionalità e di necessità in quanto andava oltre alle finalità dichiarate dalla Società di garantire la sicurezza della rete informatica e la continuità dell’attività aziendale. Ra l’altro, la Società aveva anche reso ai Lavoratori una informativa inidonea, in quanto prevedeva la possibilità, per il datore di lavoro, di accedere alla posta elettronica dei propri dipendenti e collaboratori per garantire la continuità dell’attività aziendale, in caso di loro assenza o cessazione del rapporto, senza però citare l’effettuazione del backup e il relativo tempo di conservazione. La lettura ragionata del provvedimento porta quindi, ancora una volta, ad allertare i datori di lavoro sui rischi di una gestione superficiale della posta elettronica dei propri dipendenti e collaboratori. Il trattamento dei dati, infatti, deve essere effettuato in modo professionale, con sistemi adeguati, procedure ragionate e di documentazione completa.
Il Garante Privacy ha pubblicato sul sito di riferimento nel mese di agosto un documento sottoforma di FAQ per fornire chiarimenti ai cittadini sul diritto all’oblio oncologico nonché a per dare indicazioni concrete a tutti i datori di lavoro pubblici e privati e a banche, assicurazioni, intermediari del credito e finanziari affinché possano applicare correttamente la nuova normativa. L’obiettivo è quello di prevenire le discriminazioni e tutelare i diritti delle persone che sono guarite da malattie oncologiche. Il compito di vigilanza sulla corretta applicazione della legge è affidato al Garante Privacy stesso, il quale in caso di eventuali violazioni della disciplina sulla protezione dei dati potrà infliggere le sanzioni previste dal Gdpr. In particolare, viene chiarito che la normativa vieta a banche, assicurazioni, e a tutti i datori di lavoro (sia nella fase di selezione del personale sia durante il rapporto lavorativo), di richiedere all’utente e al dipendente informazioni su una patologia oncologica da cui sia stato precedentemente affetto e il cui trattamento si sia concluso - senza episodi di recidiva – da più di dieci anni (ridotti a cinque se il soggetto aveva meno di 21 anni al momento in cui è insorta la malattia).
Con provvedimento del 6 giugno 2024 il Garante per la protezione dei dati personali aggiorna il documento di indirizzo denominato “Programmi e servizi informatici di gestione della posta elettronica nel contesto lavorativo e trattamento dei metadati” e fornisce nuove indicazioni in merito ai criteri che possono orientare i datori di lavoro nell’individuazione del periodo di conservazione dei metadati (LOG). Il documento ha natura orientativa e di indirizzo e pertanto non contiene prescrizioni né introduce nuovi adempimenti a carico dei titolari del trattamento; l’obiettivo è fornire una ricostruzione sistematica delle disposizioni applicabili e richiamare l’attenzione su alcuni punti di intersezione tra la disciplina di protezione dei dati e le norme che stabiliscono le condizioni per l’impiego degli strumenti tecnologici nei luoghi di lavoro. I Metadati di cui al provvedimento sono le informazioni registrate nei log generati dai sistemi di server di gestione e smistamento della posta elettronica e dalle postazioni nell’interazione tra i diversi server interagenti e tra questi e i client (postazioni terminali che effettuano l’invio dei messaggi e che consentono la consultazione della corrispondenza in entrata) . I Metadati possono comprendere gli indirizzi e-mail del mittente e del destinatario, gli indirizzi IP dei server o dei clienti coinvolti nell’instradamento del messaggio, gli orari di invio, di ritrasmissione o di ricezione, la dimensione del messaggio, la presenza e la dimensione di eventuali allegati e, in certi casi, in relazione al sistema di gestione del servizio di posta elettronica utilizzato, anche l’oggetto del messaggio spedito o ricevuto. Le indicazioni non riguardano, quindi, i contenuti dei messaggi di posta elettronica (né le informazioni tecniche che ne fanno comunque parte integrante) che rimangono nella disponibilità dell’utente/lavoratore, all’interno della casella di posta elettronica attribuitagli Il datore di lavoro, in quanto titolare del trattamento, deve rispettare tutti i principi generali di trattamento e quindi: deve verificare la sussistenza di un idoneo presupposto di liceità prima di effettuare trattamenti di dati personali dei lavoratori, rispettando le condizioni per il lecito impiego di strumenti tecnologici nel contesto lavorativo (non può acquisire e comunque trattare informazioni non rilevanti ai fini della valutazione dell’attitudine professionale del lavoratore o comunque afferenti alla sua sfera) deve fornire ai Lavoratori prima che il trattamento abbia inizio una informativa corretta e completa contenente tutti gli elementi informativi essenziali previsti dal Regolamento (specificando i tempi di conservazione dei dati, gli eventuali controlli, ecc.). nel rispetto del principio di “responsabilizzazione” deve valutare se i trattamenti da realizzare possano presentare un rischio elevato per i diritti e le libertà delle persone fisiche - in ragione delle tecnologie impiegate e considerata la natura, l'oggetto, il contesto e le finalità perseguite – che renda necessaria una preventiva valutazione di impatto sulla protezione dei dati personali (tale necessità ricorre, in particolare, in caso di raccolta e memorizzazione dei log della posta elettronica, stante la particolare “vulnerabilità” degli interessati nel contesto lavorativo, nonché il rischio di “monitoraggio sistematico”, inteso come “trattamento utilizzato per osservare, monitorare o controllare gli interessati, ivi inclusi i dati raccolti tramite reti). Deve adottare tutte le misure tecniche ed organizzative per assicurare il rispetto del principio di limitazione della finalità, l’accessibilità selettiva da parte dei soli soggetti autorizzati e adeguatamente istruiti e la tracciatura degli accessi effettuati. deve, altresì, adottare misure volte ad assicurare il rispetto dei principi della protezione dei dati fin dalla progettazione del trattamento e per impostazione predefinita durante l’intero ciclo di vita dei dati, deve garantire che l’attività di raccolta e conservazione dei metadati/log sia limitata a quelli necessari ad assicurare il funzionamento delle infrastrutture del sistema della posta elettronica, all’esito di valutazioni tecniche e nel rispetto del principio di responsabilizzazione, può essere effettuata, di norma, per un periodo limitato a pochi giorni (a titolo orientativo, 21 giorni ). l’eventuale conservazione per un termine ancora più ampio potrà essere effettuata, solo in presenza di particolari condizioni che ne rendano necessaria l’estensione, comprovando adeguatamente, in applicazione del principio di accountability (ad esempio, finalità connesse alla sicurezza informatica e alla tutela del patrimonio informatico giustificano la conservazione dei metadati per un arco temporale congruo rispetto all’obiettivo di rilevare e mitigare eventuali incidenti di sicurezza, adottando tempestivamente le opportune contromisure) Gli obblighi sopra previsti rimangono anche quando il titolare del trattamento utilizza prodotti o servizi realizzati da terzi. Da ciò ne consegue che il Titolare deve verificare, anche avvalendosi del supporto del Responsabile della protezione dei dati, ove designato, la conformità ai principi applicabili al trattamento dei dati adottando, nel rispetto del principio di responsabilizzazione, le opportune misure tecniche e organizzative e impartendo le necessarie istruzioni al fornitore del servizio.
L’uso del riconoscimento facciale per monitorare le presenze dei lavoratori in azienda infrange il diritto alla privacy dei dipendenti. Attualmente, non ci sono leggi che permettano l’impiego di informazioni biometriche per questo scopo, come indicato dal Regolamento. In seguito a ciò, l’ Autorità garante per la protezione dei dati personali , con provvedimenti del 22.02.2024, ha imposto multe a cinque aziende – tutte operanti in un impianto di trattamento rifiuti – con sanzioni che ammontano rispettivamente a 70.000, 20.000, 6.000, 5.000 e 2.000 euro, per aver gestito in maniera non autorizzata i dati biometrici di numerosi lavoratori, oltre ad imporre la cancellazione di tutte le informazioni raccolte.

Il Garante per la privacy ha fornito le linee guida per l’archiviazione, la conservazione e l’utilizzo delle password . La rilevanza del citato documento trae origine dalla sempre crescente frequenza di attacchi di tipo informatico a fronte della generalizzata diffusione di servizi informatici (ed annessi portali), accessibili previo percorso di autenticazione. Il documento pone, quindi, l’attenzione sulla necessità di utilizzare robuste funzioni crittografiche di password hashing . Nei vari capitoli che lo compongono, il documento si prefigge anzitutto di definire il concetto (e sulle proprietà che debbono caratterizzarlo) di password hashing , per poi indicare gli algoritmi più comunemente utilizzati, e quelli maggiormente raccomandati (ed annessi parametri).
Il cosiddetto diritto “all’oblio” si configura come un diritto alla cancellazione dei propri dati personali in forma rafforzata. Si prevede, infatti, l’obbligo per i titolari che hanno “reso pubblici” i dati personali dell’interessato, ad esempio pubblicandoli su un sito web, di informare della richiesta di cancellazione altri titolari che trattano i dati personali cancellati, compresi “qualsiasi link, copia o riproduzione”. L’interessato ha il diritto di chiedere la cancellazione dei propri dati, per esempio, anche dopo revoca del consenso al trattamento. Con particolare riferimento al diritto all’oblio delle persone guarite da un tumore, è partito l’iter per mettere a punto i provvedimenti attuativi come disposto dalla nuova legge 193 del 2023 entrato in vigore il 2 gennaio di questo anno. In particolare, la legge introduce il diritto delle persone guarite a non dare informazioni, né a subire indagini sulla precedente condizione di pazienti quando sottoscrivono un contratto o una polizza assicurativa Un settore su cui la nuova normativa avrà un impatto significativo è proprio quello delle assicurazioni e in particolare della polizze vita Per realizzare questi obiettivi antidiscriminatori, si prevede che l’assicurato possa rifiutarsi di fornire (all’assicuratore o all’intermediario) informazioni su malattie oncologiche guarite da oltre dieci anni e/o posa chiedere il diritto alla cancellazione se i dati siano in possesso della stessa. A ciò si aggiunga che tali informazioni, in qualunque modo ottenute, possano incidere sulle condizioni contrattuali e/o limitare il rinnovo e/o causare aumenti di costi e/o istituti contrattuali quali franchigie. È inoltre disposto il divieto alle imprese di assicurazione e ai loro intermediari di «richiedere l’effettuazione di visite mediche di controllo e di accertamenti sanitari» per verificare, in vista della stipula di una polizza, l’esistenza di tumori guariti. Le nuove norme non si applicano ai contratti in corso ma alle sole polizze stipulate dopo l’entrata in vigore della legge, senza attendere i decreti attuativi.
L’Autorità per la prima volta ha sanzionato il gestore di un sito di dating online, per aver violato i dati personali di circa 1 milione di iscritti. In particolare, il Garante ha rilevato ha rilevato l’illiceità dei trattamenti dei dati degli utenti, tra cui quelli relativi alle preferenze e agli orientamenti sessuali. Non solo, il titolare del sito non disponeva di una specifica privacy policy relativa alle tempistiche di conservazione dei dati e non aveva redatto il registro delle attività di trattamento, né aveva nominato il responsabile della protezione dati (RPD), né predisposto la valutazione d’impatto (DPIA). In considerazione delle numerose violazioni riscontrate, il Garante, oltre alla sanzione pecuniaria (di 200 mila euro), ha ordinato alla società che gestisce il sito di adottare una serie di misure correttive volte a conformare i trattamenti alla normativa privacy. La società, oltre ad individuare tempistiche di conservazione delle informazioni personali trattate, a cancellare i profili utenti la cui conservazione risulti eccedente e a redigere la valutazione d’impatto, dovrà dotarsi di sistemi volti a rafforzare la sicurezza dei dati dei clienti, quali, ad esempio, misure di cifratura o di pseudonimizzazione dei dati sensibili, file di log dotati di marche temporali, sistemi antintrusione. Vista l’importanza del tema, il Garante ha anche pubblicato la guida dal titolo “ Quando insegui Cupido online, fai attenzione alla privacy! ” per aiutare gli utenti dei siti di dating online a tutelare la propria privacy.
Per richiamare l’attenzione su alcuni aspetti che potrebbero essere in contrasto con la disciplina di protezione dei dati e le norme a tutela del lavoratore, l’Autorità ha recentemente pubblicato il documento di indirizzo “Programmi e servizi informatici di gestione della posta elettronica nel contesto lavorativo e trattamento dei metadati” , con cui - in particolare - veniva indicato in 7 giorni, estensibili di 48 ore per comprovate esigenze, il periodo di conservazione dei metadati degli account dei servizi di posta elettronica. Per rispondere alle numerose richieste di chiarimenti ricevute, il Garante ha deciso di differire l’efficacia del documento di indirizzo e promuovere una consultazione pubblica di 30 giorni sulle forme e modalità di utilizzo che renderebbero necessaria una conservazione dei metadati superiore a quella ipotizzata nel documento di indirizzo. Datori di lavoro pubblici e privati, esperti della disciplina di protezione dei dati e tutti i soggetti interessati avranno a disposizione 30 giorni, a partire dalla pubblicazione in Gazzetta ufficiale, per inviare al Garante le proprie osservazioni, i commenti, le informazioni, le proposte e tutti gli elementi ritenuti utili, tramite posta ordinaria o alle caselle protocollo@gpdp.it oppure protocollo@pec.gpdp.it.
Provvedimento del Garante per la Protezione dei dati personali 21 dicembre 2023 n. 642 - Documento di indirizzo “Programmi e servizi informatici di gestione della posta elettronica nel contesto lavorativo e trattamento dei metadati” Nell’ambito di accertamenti condotti dal Garante con riguardo ai trattamenti di dati personali effettuati nel contesto lavorativo, è emerso il rischio che programmi e servizi informatici per la gestione della posta elettronica, commercializzati da fornitori in modalità cloud, possano raccogliere, per impostazione predefinita, in modo preventivo e generalizzato, i metadati relativi all’utilizzo degli account di posta elettronica in uso ai dipendenti (ad esempio, giorno, ora, mittente, destinatario, oggetto e dimensione dell’email), conservando gli stessi per un esteso arco temporale. A ciò si aggiunga che è altresì emersa la presenza di limitazioni alla possibilità di modificare le impostazioni di base del programma informatico in capo al cliente – datore di lavoro e al fine di disabilitare la raccolta sistematica di tali dati o di ridurre il periodo di conservazione degli stessi. Tenuto conto di quanto precede, visto che il Garante ha il compito di promuovere la consapevolezza e la comprensione del pubblico, dei titolari e dei responsabili del trattamento riguardo a norme, obblighi, rischi, garanzie e diritti stabiliti dal Regolamento e ha il potere di adottare documenti di indirizzo riguardanti le misure organizzative e tecniche di attuazione dei principi del Regolamento anche per singoli settori, ha ritenuto di adottare il Documento di indirizzo denominato “Programmi e servizi informatici di gestione della posta elettronica nel contesto lavorativo e trattamento dei metadati”, volto a fornire talune indicazioni ai datori di lavoro pubblici e privati e agli altri soggetti a vario titolo coinvolti, al fine di promuovere la consapevolezza delle scelte, anche organizzative, dei titolari del trattamento, nonché a prevenire iniziative e trattamenti di dati in contrasto con la disciplina in materia di protezione dei dati e le norme che tutelano la liberà e la dignità dei lavoratori, favorendo, in tal modo, la più ampia comprensione riguardo alle norme e alle garanzie che devono essere rispettate nel contesto lavorativo, tenuto conto degli elevati rischi per i diritti e le libertà degli interessati. Il documento chiede ai datori di lavoro di verificare che i programmi e i servizi informatici di gestione della posta elettronica in uso ai dipendenti (specialmente in caso di prodotti di mercato forniti in cloud o as-a-service) consentano di modificare le impostazioni di base, impedendo la raccolta dei metadati o limitando il loro periodo di conservazione ad un massimo di 7 giorni, estensibili, in presenza di comprovate esigenze, di ulteriori 48 ore. Periodo considerato congruo, sotto il profilo prettamente tecnico, per assicurare il regolare funzionamento della posta elettronica in uso al lavoratore. I datori di lavoro che per esigenze organizzative e produttive o di tutela del patrimonio anche informativo del titolare (in particolare, ad esempio, per specifiche esigenze di sicurezza dei sistemi) avessero necessità di trattare i metadati per un periodo di tempo più esteso, dovranno espletare le procedure di garanzia previste dallo Statuto dei lavoratori (accordo sindacale o autorizzazione dell’ispettorato del lavoro). L’estensione del periodo di conservazione oltre l’arco temporale fissato dal Garante può infatti comportare un indiretto controllo a distanza dell’attività del lavoratore. E’ quindi opportuno alla luce dell’invito ivi contenuto rivedere le proprie politiche privacy e aggiornare il registro dei trattamenti.
Sì all’accesso alla relazione investigativa Il Garante per la protezione dei dati personali, con provvedimento 6.7.2023 stabilisce che il lavoratore ha diritto ad avere accesso ai propri dati personali, compresi quelli contenuti nella relazione dell’agenzia investigativa incaricata dall’azienda di raccogliere informazioni sul suo conto, anche con riferimento a tutte le informazioni non trasferite in una contestazione disciplinare (fotografie, una rilevazione Gps, descrizioni di luoghi, persone e situazioni), nel rispetto dell’esercizio del diritto di difesa. Stante il comportamento, il Garante ha accertato l’illiceità del trattamento dati e sanzionato un’azienda. (Newsletter Garante dell’11 settembre 2023),
Prima dell’estate il Garante Privacy ha pubblicato sul sito una guida che si pone come strumento da consultare per segnale i principali aspetti che imprese e soggetti pubblici devono tenere presenti per dare piena attuazione al Regolamento. Il Garante coglie l’occasione per ricordare che la privacy non deve essere intesa solo come obbligo formale e come adempimento da scadenziare per essere in regola ma deve diventare parte integrante delle attività di un’organizzazione attraverso l’adozione di comportamenti e attività finalizzate al rispetto della normativa. E’ quindi importante analizzare quanto ad oggi effettuato in azienda e alla periodicità degli aggiornamenti. Ricordiamo che il Titolare deve: fornire l’informativa all’interessato; valutare le circostanze in cui il titolare deve notificare al Garante privacy, ed eventualmente agli interessati, la violazione di dati personali; provvedere alla nomina dele figure introdotte dalla normativa per occuparsi della protezione dei dati e delle relative misure di sicurezza. Dal lato, invece, delle persone fisiche, il Garante ricorda che il Regolamento Ue ha introdotto anche nuovi diritti riconosciuti alle persone, come quello di poter trasferire i propri dati da un titolare del trattamento a un altro, compresi i social network ("diritto alla portabilità"), o come il diritto all’oblio, cioè il diritto di non veder riproposte informazioni personali quando non sono più necessarie rispetto alle finalità per le quali sono state raccolte. Un ulteriore approfondimento è dedicato agli strumenti legali che regolano il trasferimento dei dati personali in Paesi extra Ue. La pubblicazione è disponibile sul sito del Garante ( www.gpdp.it ).

Videosorveglianza - Obblighi in capo al datore di lavoro Osservanza art. 4 Statuto dei Lavoratori L’art. 4 della Legge 300/70 prevede che gli impianti e le apparecchiature di controllo che siano richiesti da esigenze organizzative e produttive ovvero dalla sicurezza del lavoro, ma dai quali derivi anche la possibilità di controllo a distanza dell'attività dei lavoratori, possano essere installati soltanto previo accordo con le rappresentanze sindacali aziendali, oppure, in mancanza di queste, con la commissione interna. In difetto di accordo, su istanza del datore di lavoro, provvede la Direzione territoriale del Lavoro competente, dettando, ove occorra, le modalità per l'uso di tali impianti. Secondo tale norma, nella fattispecie devono ricorrere esigenze organizzative e produttive ovvero di sicurezza del lavoro (da estendere anche al concetto di tutela del patrimonio). La richiesta preventiva va fatta, a cura del titolare dell'impianto, utilizzando l'apposito modulo messo a disposizione dall' I.N.L. A conclusione delle relative valutazioni tecniche, effettuate sulla base della documentazione allegata all'istanza, l'Ufficio rilascia alla ditta il provvedimento di autorizzazione, individuando, nello stesso, opportune condizioni di utilizzo del sistema che hanno potere vincolante per l'azienda. L'obbligo di cui sopra vige anche per le aziende che, occupando più di 15 dipendenti, siano sprovviste di rappresentanti sindacali aziendali (RSA o RSU) o che, pur avendoli, non hanno raggiunto un accordo sindacale con gli stessi per l'utilizzo dell'impianto di videosorveglianza. L'obbligo non vige per le aziende che non occupano dipendenti. Osservanza Codice Privacy L’adozione di un sistema di videosorveglianza impone l’osservanza della disciplina prevista dal Garante della Privacy che prevede adozione e comunicazione di un’informativa agli interessati sull’adozione degli impianti e sull’utilizzo delle immagini; Adozione segnaletica sulla base di un modello individuato dal Garante che dovrà essere adattato alla struttura dell’impianto Le linee generali fornite dall’Autorità sono le seguenti sarà necessario installare appositi cartelli (ben visibili) per segnalare la presenza di telecamere, che devono avere particolari requisiti se le telecamere saranno collegate con le sale operative delle forze di polizia; le immagini registrate potranno essere conservate per un periodo di tempo massimo di 24 ore, salvo ci siano esigenze di ulteriore conservazione dovute a indagini; dovranno essere predisposte rigorose misure di sicurezza a protezione delle immagini e contro gli accessi non autorizzati; è vietato il controllo a distanza dei lavoratori. Sanzioni in caso di presenza di impianti senza la preventiva autorizzazione La violazione delle disposizioni di cui all’art. 4, co. 1 e 2, della L. 20.5.1970, n. 300, sono punite con le sanzioni di cui all’art. 38 della medesima legge 20.5.1970, n. 300. E quindi: 1. salvo che il fatto non costituisca più grave reato, ammenda da 154,94 a 1.549 euro, o arresto da 15 giorni a 1 anno; 2. nei casi più gravi le pene dell'arresto e dell'ammenda sono applicate congiuntamente; 3. quando per le condizioni economiche del reo, l'ammenda può presumersi inefficace anche se applicata nel massimo, il giudice ha facoltà di aumentarla fino al quintuplo; 4. nei casi più gravi, l'autorità giudiziaria ordina la pubblicazione della sentenza penale di condanna nei modi stabiliti dall'art. 36 del codice penale (art. 38, L. 20.5.1970, n. 300).

Il Garante per la protezione dei dati personali ha fornito con nota del 24.1.2023, al Ministero del Lavoro e all’Ispettorato Nazionale del Lavoro, le prime indicazioni sul Decreto trasparenza. In particolare, il Garante punta l’attenzione sull’obbligo introdotto dal Decreto per il datore di lavoro di informare adeguatamente i lavoratori nel caso utilizzi sistemi decisionali o di monitoraggio automatizzati ai fini della assunzione o del conferimento dell’incarico, o per altre attività collegate al rapporto di lavoro e alla sua gestione. Tali obblighi informativi non sostituiscono né modificano quelli già previsti dalla normativa in materia di Privacy e dallo Statuto dei lavoratori. L’adozione di sistemi di monitoraggio nel contesto lavorativo deve sempre essere oggetto di una preliminare verifica, da parte del datore di lavoro, delle condizioni di liceità stabilite dalla disciplina in materia di controlli a distanza e protezione dati, nonché di una valutazione dei rischi per verificarne l’impatto sui diritti e sulle libertà degli interessati. Il Titolare/datore di lavoro dovrà quindi valutare se i trattamenti che si intende realizzare possano presentare un rischio elevato per i diritti e le libertà delle persone fisiche - in ragione delle tecnologie impiegate e considerati la natura, l'oggetto, il contesto e le finalità perseguite - che renda necessaria una preventiva valutazione di impatto sulla protezione dei dati personali (art. 35 del Regolamento) al fine di verificare: la particolare “vulnerabilità” degli interessati nel contesto lavorativo; se l’impiego nell’ambito lavorativo di sistemi che comportano il “monitoraggio sistematico”, inteso come “trattamento utilizzato per osservare, monitorare o controllare gli interessati, ivi inclusi i dati raccolti tramite reti” può presentare rischi, in termini di possibile monitoraggio dell’attività dei dipendenti. Il Titolare del trattamento, anche quando utilizza sistemi tecnologici realizzati da terzi, deve eseguire un’analisi dei rischi per accertare l’esistenza di trattamenti non compatibili con le finalità del trattamento o che si pongono in contrasto con specifiche norme di settore previste dall’ordinamento sull’impiego degli strumenti tecnologici sul posto di lavoro. L’attività di verifica dovrà essere riportata in un registro idoneo a fornire un quadro aggiornato dei trattamenti in essere all’interno della propria organizzazione e documentarne la conformità alla disciplina in materia di protezione dei dati personali. Anche al fine di superare le incertezze createsi sul piano interpretativo, il Garante si è reso disponibile ad avviare un tavolo di confronto con il Ministero del lavoro.
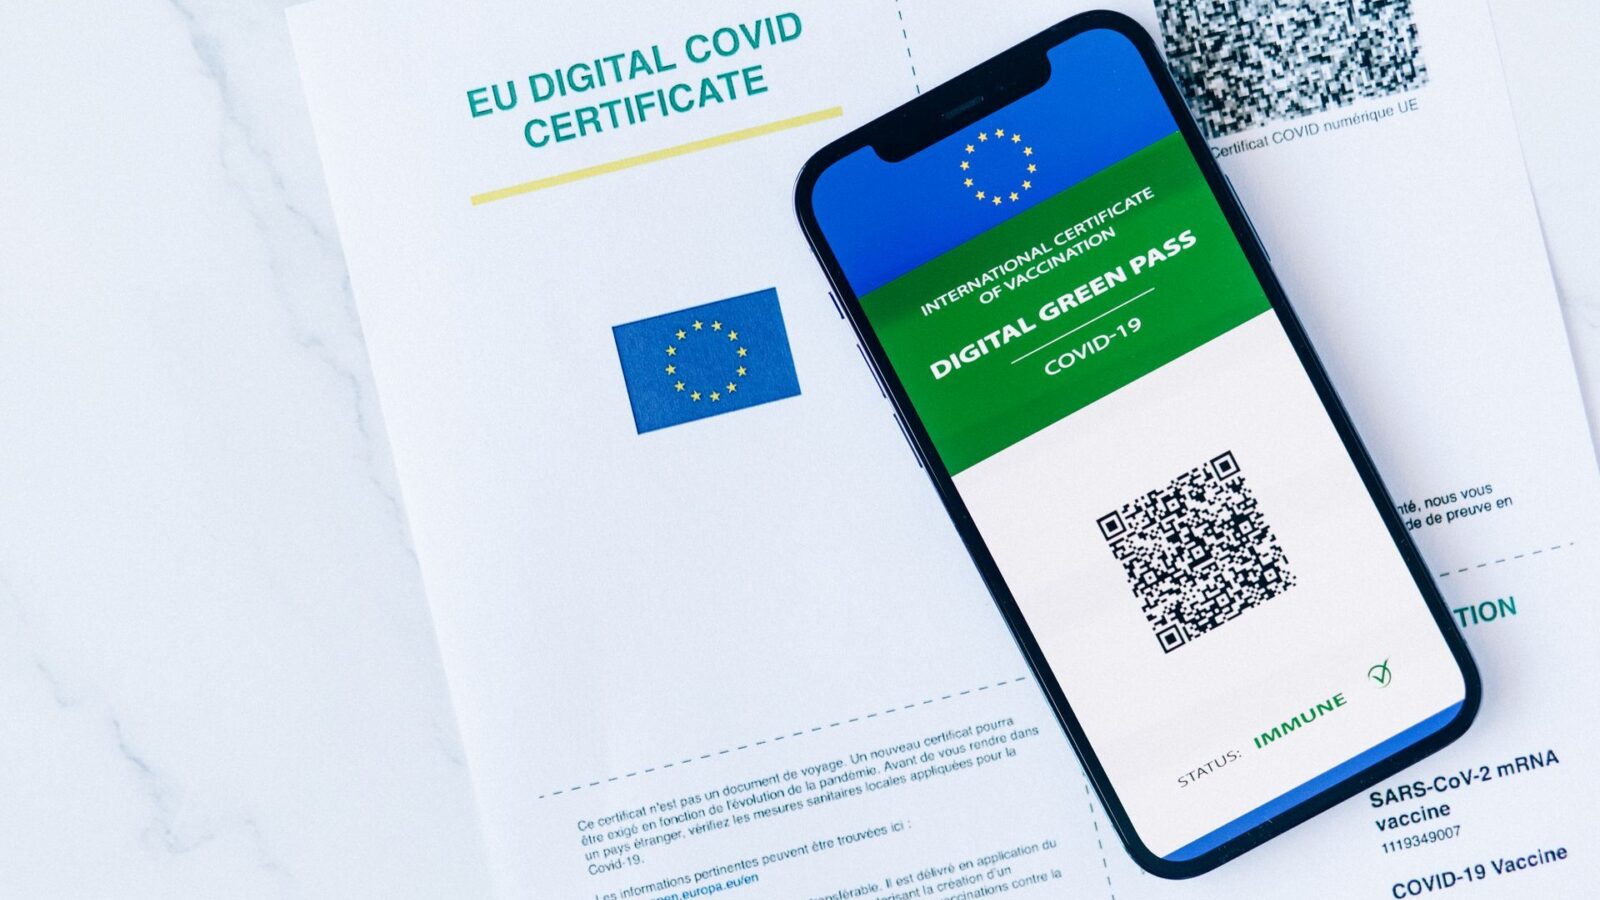
Con il provvedimento del 13.12.2021 l’Autorità Garante per la Protezione dei Dati personali ha espresso, in via di urgenza, parere favorevole sullo schema di DPCM che aggiorna le disposizioni relative ai Green Pass e agli obblighi vaccinali per alcune categorie di lavoratori. Nel provvedimento, il Garante ha evidenziato che, nei casi in cui il lavoratore si avvalga della facoltà di consegnare il Green Pass al Datore di Lavoro, quest’ultimo è comunque tenuto ad effettuare il regolare controllo quotidiano della validità della Certificazione, mediante lettura del QR Code della copia in suo possesso, attraverso le procedure di controllo attivate in azienda (app VerificaC19 o altre). E’ stato infatti osservato che, senza la verifica quotidiana del Green Pass, il Datore non avrebbe la possibilità di rilevare l’eventuale revoca della validità della Certificazione (es. in caso di positività sopravvenuta) e ciò sarebbe in contrasto con il principio di esattezza cui deve informarsi il trattamento dei dati personali. Pertanto, i Datori di Lavoro che avessero optato per la raccolta delle Certificazioni Verdi quale modalità di controllo, dovranno comunque attivarsi per effettuare la quotidiana verifica della validità del Green Pass. Alleghiamo il provvedimento.
Con il provvedimento n.231 del 10 giugno 2021 pubblicato in Gazzetta Ufficiale n. 163 del 9 luglio 2021, il Garante per la protezione dei dati personali ha adottato delle Linee guida in relazione al diritto applicabile alle operazioni di lettura e di scrittura all’interno del terminale di un utente, con specifico riferimento all’utilizzo di cookie e di altri strumenti di tracciamento, nonché con l’obiettivo di specificare, al riguardo, le corrette modalità per la fornitura dell’informativa e per l’acquisizione del consenso on-line degli interessati. Il provvedimento si è reso necessario per armonizzare la normativa tenuto conto dei diversi provvedimenti che si sono succeduti dopo l’entrata in vigore del Regolamento UE e al fine di richiamare l’attenzione per l’adozione dei comportamenti corretti tenuto conto delle nuove tecnologie che hanno un’incidenza maggiore sulla sfera dei dati personali. L’intervento del Garante disciplina: i cookie che sono di regola stringhe di testo che i siti web (cd. Publisher, o “prime parti”) visitati dall’utente ovvero siti o web server diversi (cd. “terze parti”) posizionano ed archiviano – direttamente, nel caso dei publisher e indirettamente, cioè per il tramite di questi ultimi, nel caso delle “terze parti” - all’interno di un dispositivo terminale (computer, tablet, smartphone o altro dispositivo in grado di archiviare informazioni) nella disponibilità dell’utente medesimo; altri strumenti di tracciamento che consentono di effettuare trattamenti analoghi a quelli sopra indicati; tra gli strumenti è ricompreso il fingerprinting, ossia quella tecnica che permette di identificare il dispositivo utilizzato dall’utente tramite la raccolta di tutte o alcune delle informazioni relative alla specifica configurazione del dispositivo stesso adottata dall’interessato. Tutti i fornitori dei servizi della società dell’informazione nonché tutti i soggetti che comunque offrono ai propri utenti servizi online accessibili al pubblico attraverso reti di comunicazione elettronica o cui si riferiscano siti web che facciano impiego di cookie e/o altri strumenti di tracciamento, con specifico riguardo ai trattamenti di dati personali relativi all’utilizzo delle funzionalità offerte, dovranno osservare il provvedimento qui allegato che disciplina: - il consenso preventivo degli utenti in relazione al trattamento, per finalità di tracciamento on line, delle informazioni che li riguardano, anche derivanti dall’uso di cookie ed altri strumenti di tracciamento; - il rispetto del diritto di revoca del consenso; - il rispetto degli obblighi di privacy by design e by default anche per mezzo dell’adozione di misure di minimizzazione dei dati preliminarmente alla comunicazione ed al loro impiego ad opera delle cd. terze parti; - l’informativa da rendere agli interessati ai sensi degli artt. 12 e 13 del Regolamento, con particolare riguardo all’indicazione dei criteri di codifica utilizzati da ciascun titolare per la classificazione dei cookie e degli altri strumenti di tracciamento che consenta di distinguere quelli tecnici dagli analytics o da quelli di profilazione; I predetti soggetti dovranno adeguarsi alla nuova normativa entro 6 mesi dalla pubblicazione in Gazzetta Ufficiale, I consensi già raccolti, purché conformi alle caratteristiche richieste dal Regolamento, potranno essere ritenuti validi a condizione che, al momento della loro acquisizione, siano stati registrati e siano dunque debitamente documentabili, anche mediante evidenze informatiche. Si allegano le Linee Guida e una scheda di sintesi predisposta dal Garante che ne costituisce parte integrante e sostanziale.
Il Garante per la protezione dei dati personali e l'Ispettorato Nazionale del Lavoro, hanno sottoscritto un protocollo d'intesa per l'avvio di una reciproca collaborazione istituzionale. Entrambe le Istituzioni, infatti, sono chiamate ad affrontare le sfide connesse all'accelerazione dei processi di digitalizzazione dei sistemi di gestione dell'organizzazione del lavoro, della produzione e dell'erogazione dei servizi. Ciò in particolare con riferimento al sempre più frequente ricorso a modelli di prestazione "a distanza" dell'attività lavorativa (ad es. dad, smartworking) e all'adozione di strumenti tecnologici per contenere il rischio di contagio, in ambito lavorativo pubblico e privato (ad es. app da installare su dispositivi mobili indossabili o su smartphone). Il Garante e l'Ispettorato si impegnano quindi a realizzare processi di stabile connessione tra le due istituzioni per assumere orientamenti condivisi su questioni specifiche, fornire reciproca collaborazione e attività consultiva, con particolare riferimento all'utilizzo di strumenti tecnologici connessi allo svolgimento del rapporto di lavoro. Con tale Protocollo, che ha la durata di due anni, i due organismi si impegnano anche a organizzare incontri periodici su materie di interesse comune e a promuovere campagne di informazione e attività formative.
Il Garante della Privacy ha aggiornato, sul proprio sito internet, le FAQ relative al trattamento dei dati personali durante l’emergenza epidemiologica da Covid-19 nel contesto lavorativo pubblico e privato. In particolare, il Garante ha precisato che iI datore di lavoro può richiedere l’effettuazione di test sierologici ai propri dipendenti solo se disposta dal medico competente . Le informazioni relative alla diagnosi o all’anamnesi familiare del lavoratore non possono essere trattate dal datore di lavoro, salvi i casi espressamente previsti dalla legge. Il datore di lavoro può, invece, trattare i dati relativi al giudizio di idoneità alla mansione specifica e alle eventuali prescrizioni o limitazioni che il medico competente può stabilire come condizioni di lavoro. Le visite e gli accertamenti, anche ai fini della valutazione della riammissione al lavoro del dipendente, devono essere posti in essere dal medico competente o da altro personale sanitario, e, comunque, nel rispetto delle disposizioni generali che vietano al datore di lavoro di effettuare direttamente esami diagnostici sui dipendenti. Resta fermo che i lavoratori possono liberamente aderire alle campagne di screening avviate dalle autorità sanitarie competenti a livello regionale relative ai test sierologici Covid-19, di cui siano venuti a conoscenza anche per il tramite del datore di lavoro, coinvolto dal dipartimento di prevenzione locale per veicolare l’invito di adesione alla campagna tra i propri dipendenti. I datori di lavoro possono offrire ai propri dipendenti, anche sostenendone in tutto o in parte i costi, l’effettuazione di test sierologici presso strutture sanitarie pubbliche e private (es. tramite la stipula o l’integrazione di polizze sanitarie ovvero mediante apposite convenzioni con le stesse), senza poter conoscere l’esito dell’esame.
Il Garante della Privacy, con comunicazione del 2 marzo c.a. pubblicata sul proprio sito Internet, in merito alla possibilità da parte dei datori di lavoro di raccogliere informazioni sui propri dipendenti circa la presenza di sintomi da Coronavirus e notizie sugli ultimi spostamenti, come misura di prevenzione dal contagio, precisa che i datori di lavoro devono astenersi dal raccogliere , a priori e in modo sistematico e generalizzato, informazioni su eventuali sintomi influenzali dei propri dipendenti e dei suoi contatti personali extralavorativi. L’accertamento e la raccolta di informazioni relative ai sintomi tipici del Coronavirus e alle informazioni sui recenti spostamenti di ogni individuo spettano, infatti, agli operatori sanitari e al sistema attivato dalla protezione civile, che sono gli organi deputati a garantire il rispetto delle regole di sanità pubblica recentemente adottate. Resta fermo l’obbligo del lavoratore di segnalare al datore di lavoro qualsiasi situazione di pericolo per la salute e la sicurezza sui luoghi di lavoro. In allegato nota integrale.
commette un illecito la società che mantiene attivo l’account di posta aziendale di un dipendente dopo l’interruzione del rapporto di lavoro e accede alle mail contenute nella sua casella di posta elettronica. . Questi i principi ribaditi dal Garante per la privacy nel definire il reclamo di un dipendente che lamentava la violazione della disciplina sulla protezione dei dati da parte della società presso la quale aveva lavorato. L’ex dipendente contestava, in particolare, alla società la mancata disattivazione della email aziendale e l’accesso ai messaggi ricevuti sul suo account. L’interessato era venuto a conoscenza di questi fatti per caso, nel corso di un giudizio davanti al giudice del lavoro promosso nei suoi confronti dalla sua ex azienda, avendo quest’ultima depositato agli atti una email giunta sulla sua casella di posta un anno dopo la cessazione dal servizio. Dagli accertamenti svolti dall’Autorità è emerso che l’account di posta era rimasto attivo per oltre un anno e mezzo dopo la conclusone del rapporto di lavoro prima della sua eliminazione, avvenuta solo dopo la diffida presentata dal lavoratore. In questo periodo la società aveva avuto accesso alle comunicazioni che vi erano pervenute, alcune anche estranee all’attività lavorativa del dipendente. Il Garante ha ritenuto illecite le modalità adottate dalla società perché non conformi ai principi sulla protezione dei dati, che impongono al datore di lavoro la tutela della riservatezza anche dell’ex lavoratore. Subito dopo la cessazione del rapporto di lavoro, un’azienda deve infatti rimuovere gli account di posta elettronica riconducibili a un dipendente, adottare sistemi automatici con indirizzi alternativi a chi contatta la casella di posta e introdurre accorgimenti tecnici per impedire la visualizzazione dei messaggi in arrivo. L’adozione di tali misure tecnologiche – ha spiegato il Garante – consente di contemperare l’interesse del datore di lavoro di accedere alle informazioni necessarie alla gestione della propria attività con la legittima aspettativa di riservatezza sulla corrispondenza da parte di dipendenti/collaboratori oltre che di terzi. Lo scambio di email con altri dipendenti o con persone esterne all’azienda consente infatti di conoscere informazioni personali relative al lavoratore, anche solamente dalla visualizzazione dei dati esterni delle comunicazioni (data, ora oggetto, nominativi di mittenti e destinatari). Oltre a dichiarare l’illecito trattamento, il Garante ha quindi ammonito la società a conformare i trattamenti effettuati sugli account di posta elettronica aziendale dopo la cessazione del rapporto di lavoro alle disposizioni e ai principi sulla protezione dei dati ed ha disposto l’iscrizione del provvedimento nel registro interno delle violazioni istituito presso l’Autorità. Tale iscrizione costituisce un precedente per la valutazione di eventuali future violazioni.
Il Ministero del Lavoro e delle Politiche Sociali ha pubblicato l’ interpello n. 3 dell’8 maggio 2019 , con il quale risponde ad un quesito del Consiglio nazionale dell’ordine dei consulenti del lavoro, in merito alla configurabilità della fattispecie del silenzio assenso con riferimento alla richiesta di autorizzazione all’installazione ed utilizzo degli impianti audiovisivi e degli altri strumenti di cui all’attuale articolo 4, comma 1, della legge 20 maggio 1970, n. 300 . E ciò in considerazione delle disposizioni della legge n. 241/1990 che dispongono che il silenzio dell’amministrazione competente equivalga ad accoglimento della domanda. Più in particolare, si chiede se il silenzio dell’organo amministrativo adito, in relazione all’istanza di autorizzazione, possa essere considerato un assenso tacito all’istanza medesima, in virtù del quale l’impresa possa procedere all’installazione degli impianti richiesti. Secondo il Ministero non è configurabile alle istanze ex art. 4 S.L. l’istituto del silenzio-assenso, occorrendo l’emanazione di un provvedimento espresso di accoglimento ovvero di rigetto della relativa istanza. Si allega il testo dell’interpello.
Il Garante per la protezione dei dati personali, con Newsletter n. 447 del 7 dicembre 2018, ribadisce che le informazioni sull’adesione sindacale rientrano nella categoria dei dati sensibili e come tali il datore di lavoro può lecitamente trattarli in base alla legge per adempiere agli obblighi derivanti dal rapporto di lavoro, ad esempio per effettuare il versamento delle quote di iscrizione ad associazioni o organizzazioni sindacali su delega e per conto del dipendente. Pertanto, in caso di revoca da parte del dipendente dell’affiliazione ad una sigla sindacale, per consentire al sindacato di espletare le procedure che seguono tale revoca, il datore di lavoro deve limitarsi a comunicare la sola scelta del lavoratore di non aderire più all’originaria sigla di appartenenza ma non può comunicare all’organizzazione sindacale la nuova sigla alla quale ha aderito un suo ex iscritto. Di seguito le disposizioni fornite dal garante: Il datore di lavoro non può comunicare ad una organizzazione sindacale la nuova sigla alla quale ha aderito un suo ex iscritto. Per consentire al sindacato di espletare le procedure che seguono la revoca della affiliazione sindacale e della relativa delega, il datore di lavoro avrebbe dovuto limitarsi a comunicare la sola scelta del lavoratore di non aderire più all’originaria sigla di appartenenza. È quanto affermato dal Garante privacy a conclusione di un’istruttoria originata dai reclami di alcuni dipendenti di una Azienda socio-sanitaria territoriale che si erano rivolti all’Autorità affinché valutasse la correttezza del datore di lavoro nel trattamento dei loro dati sensibili, quale è l’appartenenza sindacale. A giustificazione del proprio comportamento l’Azienda ha affermato, tra l’altro, di aver ritenuto necessario informare la Rappresentanza sindacale della variazione per evitare il rischio che senza questa comunicazione l’organismo avrebbe continuato ad operare in una composizione non più aderente alla realtà, con inevitabili ricadute sulla validità della contrattazione aziendale. Le informazioni sull’adesione sindacale rientrano nella categoria dei dati sensibili – ha osservato l’Autorità – ai quali la disciplina di protezione dei dati riconosce particolari forme di tutela. Il datore di lavoro può lecitamente trattarli in base alla legge per adempiere agli obblighi derivanti dal rapporto di lavoro, ad esempio per effettuare il versamento delle quote di iscrizione ad associazioni o organizzazioni sindacali su delega e per conto del dipendente. In questo caso invece l’amministrazione non si è limitata a comunicare alla Rappresentanza sindacale la revoca dell’affiliazione di alcuni lavoratori, ma ha inviato a tutti i componenti della sigla sindacale una e-mail cui erano allegati dei documenti nei quali era espressamente indicata l’iscrizione dei lavoratori che avevano aderito ad un altro sindacato. Ciò ha determinato una illecita comunicazione di dati personali sensibili dei reclamanti . A conclusione dell’istruttoria il Garante ha ritenuto che dalla valutazione degli elementi acquisiti la condotta dell’Azienda, pur difforme dalla disciplina applicabile, abbia esaurito i suoi effetti e non sussistono quindi i presupposti per l’adozione di un provvedimento prescrittivo o inibitorio. L’Autorità si è riservata però di avviare un autonomo procedimento per valutare la contestazione di una eventuale violazione amministrativa per l’illecita comunicazione dei dati sindacali.