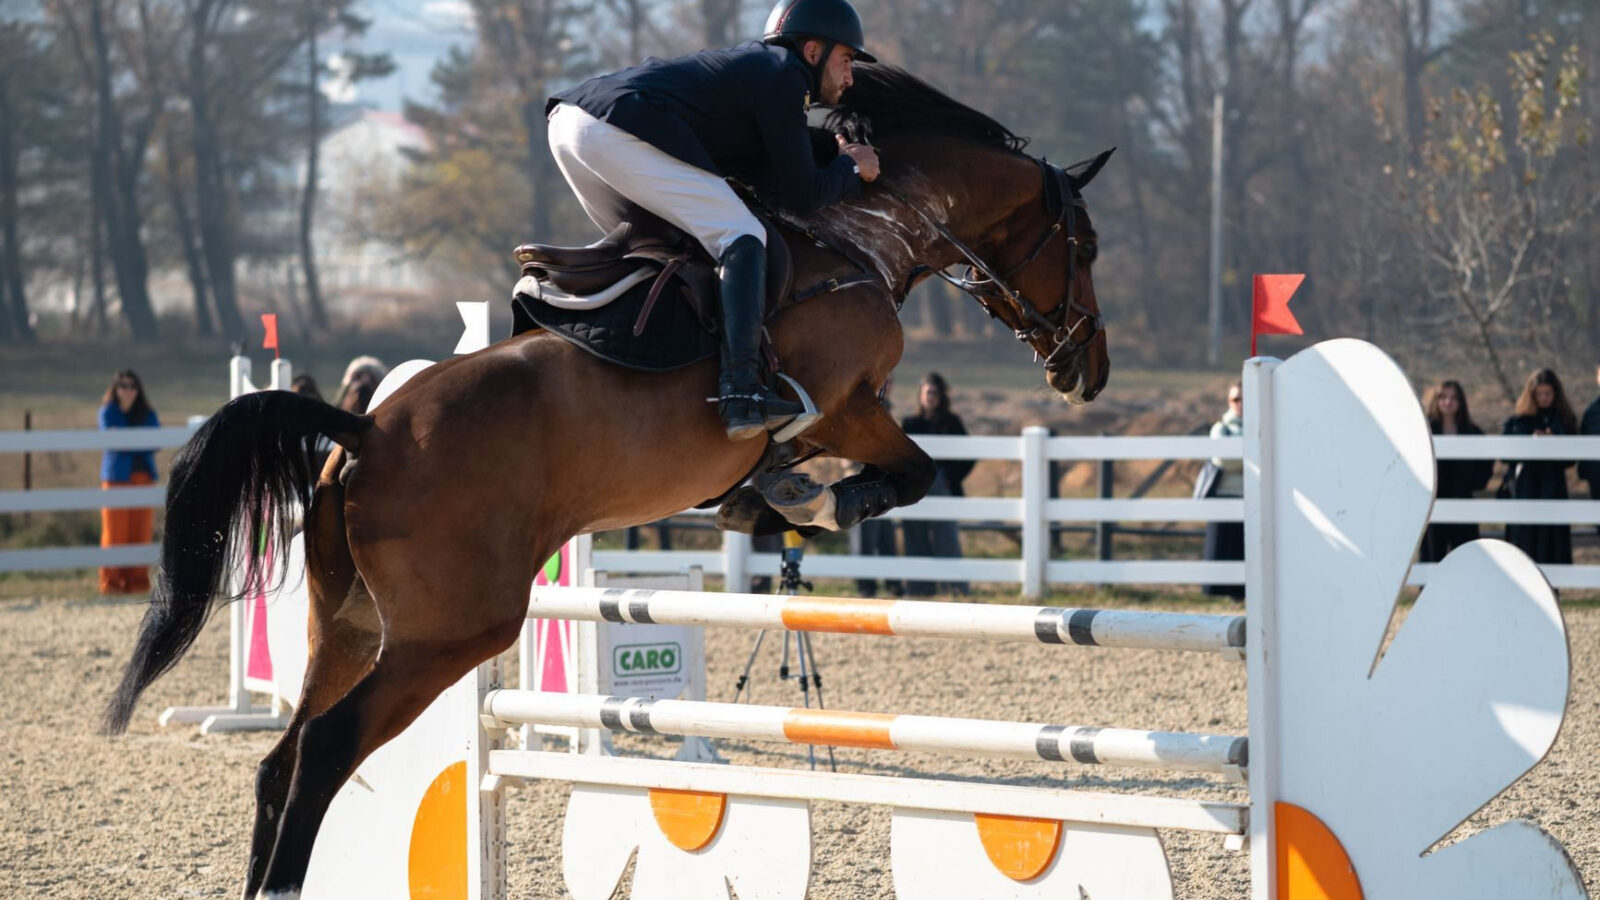
Una caduta da cavallo nel 2019, alla prima lezione di equitazione – lezione di prova -; quindi nessun veicolo, nessun medico; eppure, il Tribunale di Milano (con la sentenza del 11 settembre 2026, n. 7008, Giudice Dott. Spera ) liquida il danno con la Tabella Unica Nazionale (c.d. "T.U.N."), prevista dall'art. 138 del Codice delle Assicurazioni (D.Lgs. n. 209/2005 – c.d. "C.d.A.") e attuata dal D.p.r. n. 12/2025.
È uno dei primi test applicativi del principio fissato dalla Suprema Corte n. 8630/2026, che ha stabilito che la T.U.N. è il parametro privilegiato dell'equità ex artt. 1226 e 2056 c.c. anche fuori dal suo ambito diretto : sinistri anteriori al 5 marzo 2025 e non legati a RC auto o sanità. Con la conseguenza che discostarsene si può, ma solo con motivazione puntuale su circostanze "del tutto peculiari" .
Qui sotto tre spunti tratti dalla sentenza: l'onere di allegare grava sulle parti; il Tribunale esclude l'uso combinato delle due tabelle (T.U.N. e pretoria) per prendere il valore più alto di ciascuna voce; il confronto sui numeri (ossia la convenienza aritmetica) non decide quale tabella applicare.
Questioni aperte: La Suprema Corte di Cassazione non ha fornito esempi di "circostanze peculiari", restando aperte le criticità già sollevate: danno da reato doloso, danno biologico terminale, limite all'integralità del risarcimento posto dall'art. 138, comma 4, C.d.A.
Sul fronte della responsabilità , la sentenza del Tribunale di Milano conferma due punti utili: nel contratto di lezione il cavallo è mezzo di adempimento, quindi la caduta è inadempimento, salvo prova del fortuito; la solidarietà ex art. 2055 c.c. lega il maneggio (responsabilità contrattuale) e l'istruttore (responsabilità aquiliana).
Il suddetto Decreto Legislativo, pubblicato in G.U. n. 234 dell'8 ottobre 2026, attua la delega dell'art. 24 della Legge n. 132/2025 e definisce la governance nazionale dell'IA.
Qui sotto i punti principali: per quanto concerne le autorità previste: l'Agenzia per l'Italia Digitale (AgID) è l'autorità di notifica; l'Agenzia per la cybersicurezza nazionale (ACN) è l'autorità di vigilanza del mercato e il punto di contatto unico; Banca d'Italia, CONSOB e I.V.A.S.S. vigilano sui sistemi ad alto rischio nel settore finanziario, mentre il Garante privacy interviene solo nei casi dell'art. 74, par. 8; per quanto riguarda le sanzioni: le stesse ricalcano l'art. 99 del Regolamento: fino a 35 milioni di euro o al 7% del fatturato mondiale per le pratiche vietate; mentre per le violazioni lievi sono previste misure non pecuniarie, come l'ordine di cessazione o la dichiarazione pubblica, e criteri attenuati per PMI e start-up; viene istituito lo Spazio di sperimentazione italiano per l'IA, gestito da AgID e ACN e coordinato con la sandbox FinTech; per quanto attiene il piano lavoristico (v. art. 41): le decisioni su assunzione, modifica e cessazione del rapporto di lavoro, comprese quelle disciplinari e valutative, non possono fondarsi unicamente su processi automatizzati; il consenso del lavoratore non deroga al divieto, per cui il licenziamento adottato in violazione è nullo e il lavoratore ha diritto a una motivazione intelligibile; restano escluse le attività di ricerca e selezione dei candidati; vengono introdotti obblighi formativi sull'IA per ordini professionali, sanità (ECM), giustizia e scuola, consentendo di modulare l'equo compenso in base alla classe di rischio del sistema utilizzato; il nuovo art. 98, comma 1-bis, del Codice della proprietà industriale tutela come segreti commerciali i dati, gli algoritmi, le architetture e le procedure di addestramento dei modelli.
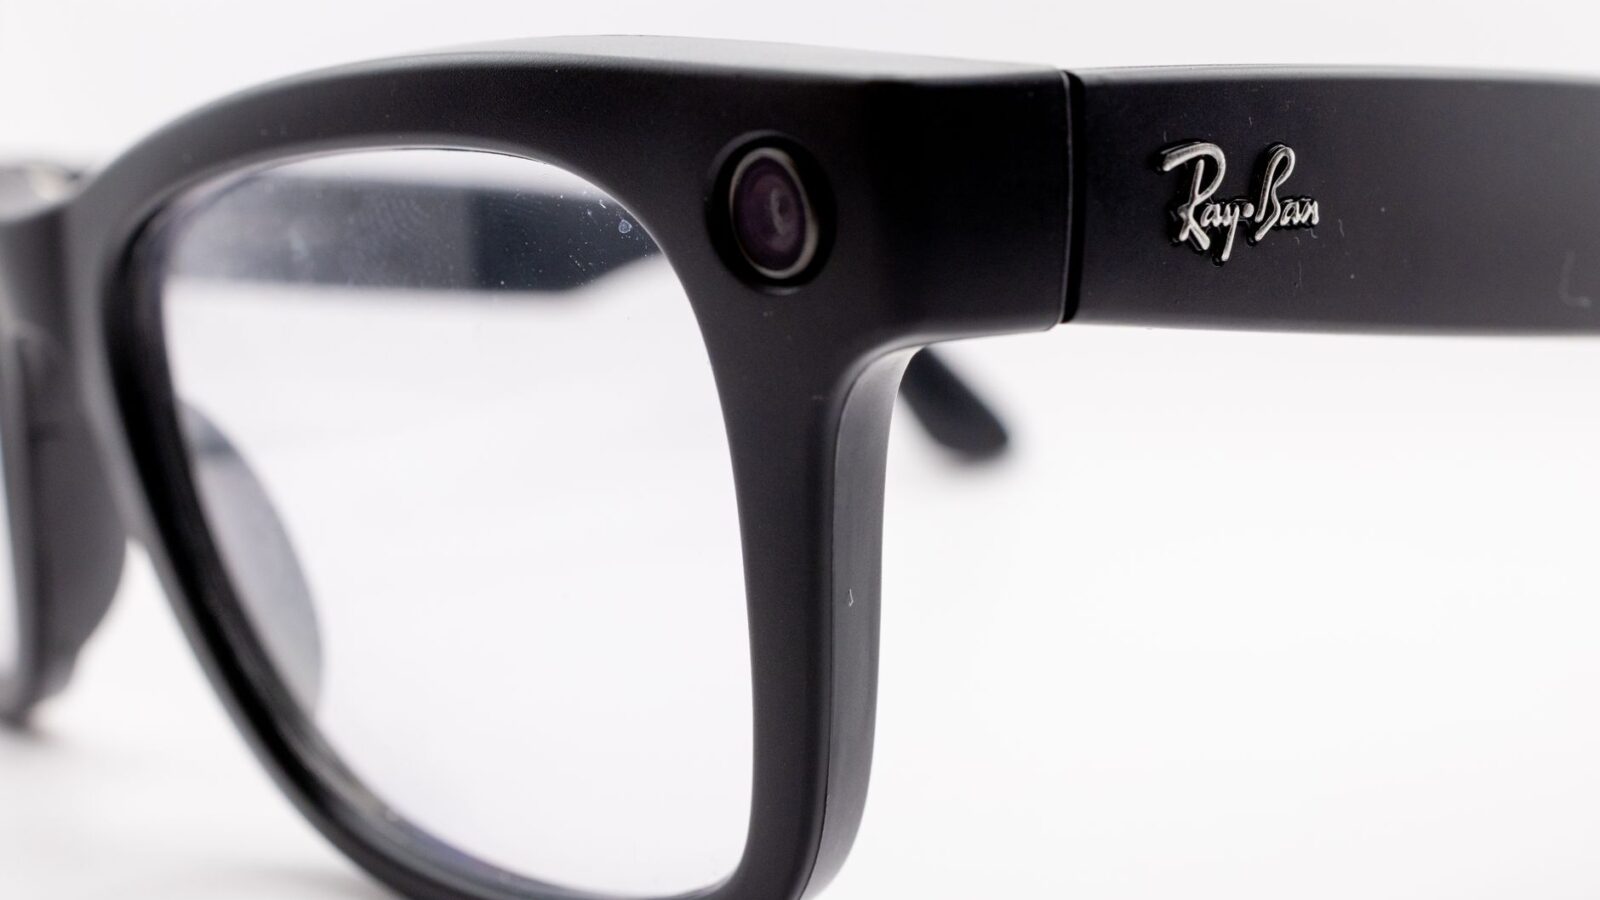
Con lo Statement on Smart glasses adottato il 13 ottobre 2026, il Comitato europeo per la protezione dei dati (EDPB) interviene per la prima volta in modo organico sugli occhiali intelligenti.
Gli smart glasses sono dispositivi che integrano fotocamere, microfoni e funzionalità di intelligenza artificiale in una montatura difficile da distinguere da un normale paio di occhiali. Proprio questa caratteristica è al centro delle preoccupazioni del Board. Gli smart glasses consentono una raccolta di dati quasi impercettibile per le persone circostanti, possono captare conversazioni di terzi e, se combinati con il riconoscimento facciale o vocale, comportano un rischio elevato per i diritti e le libertà negli spazi pubblici.
Sul piano dei ruoli, l'EDPB ricorda che l'esenzione per uso personale o domestico va interpretata in modo restrittivo. Chi pubblica le riprese su un profilo social aperto, o usa il dispositivo in ambito professionale, assume la qualifica di titolare del trattamento . Produttori e fornitori di servizi collegati, IA inclusa, restano comunque soggetti al GDPR e non possono scaricare sugli utenti i propri obblighi di trasparenza verso i terzi.
La trasparenza nei confronti dei non-utenti è indicata come la sfida principale.
L'EDPB chiede di combinare più misure , di impostazione predefinita e difficili da eludere: indicatori LED ben visibili, che impediscano la registrazione se coperti; segnali acustici; notifiche di prossimità su smartphone, mai come unico strumento; un design che renda i dispositivi riconoscibili.
Quanto alla base giuridica, il consenso dei terzi è difficilmente ottenibile, e quello raccolto a posteriori non è valido. Il legittimo interesse richiede un bilanciamento rigoroso ed è particolarmente difficile da sostenere per finalità commerciali ulteriori o per l'addestramento di modelli di IA.
Si raccomanda infine minimizzazione dei dati (sfocatura dei soggetti terzi, elaborazione on-device, archiviazione disattivata di default e geofencing nei luoghi sensibili) e vengono anche annunciate ulteriori indicazioni.
Per le imprese, sia quelle che sviluppano o commercializzano questi dispositivi sia quelle che ne valutano l'adozione in azienda, è il momento di riesaminare DPIA, informative e policy interne alla luce di queste prime indicazioni.
Governance, deleghe, organi di controllo, assemblee telematiche e coordinamento con Modello 231: guida operativa alle verifiche da effettuare dopo la fine del regime transitorio
Confcommercio e Manageritalia hanno sottoscritto il 15 maggio 2026 un accordo integrativo che completa il rinnovo del CCNL per i dirigenti del Terziario, della Distribuzione e dei Servizi, firmato il 5 novembre 2025 (si tratta di una correzione dell'integrazione a quell'accordo). L'intesa conferma il ruolo centrale del CFMT (Centro Formazione Management Terziario) come riferimento per la formazione e le politiche attive. Al CFMT vengono destinate le risorse che il contratto prevede per le politiche attive e per l'outplacement. Sintesi delle novità Sintesi delle novità Contributo volontario Alla cessazione del rapporto, l'azienda può versare al CFMT un contributo facoltativo di € 2.000,00, per sostenere l'occupabilità del dirigente anche nei casi in cui il versamento non è obbligatorio. Regolamento CFMT (programma politiche attive per il lavoro, approvato il 06.07.2026) Dal 01.01.2026 il contributo ordinario è fissato in € 2.000,00 per i casi previsti, con esclusione di dimissioni e giusta causa. Percorsi di outplacement Si può accedere per attivazione diretta, per presa in carico o per partecipazione volontaria. Sono previsti follow-up periodici, collegati al Piano di Sviluppo Manageriale (PSM).
La Corte di Cassazione con tre recentissime sentenze (nn. 22791, 24861 e 24862/2026) interviene sui poteri dell'Autorità italiana Garante Privacy, chiarendone tempi e margini di intervento nell'adozione dei provvedimenti correttivi e sanzionatori. In sintesi: il procedimento di reclamo e quello sanzionatorio sono autonomi; il ritardo nel decidere il reclamo non fa quindi decadere il potere di sanzionare; i 120 giorni previsti dal Regolamento n. 2/2019 valgono per la contestazione e non per l'ordinanza-ingiunzione, e decorrono dal definitivo accertamento dell'illecito, non dalla semplice constatazione dei fatti; per il provvedimento finale si applica la sola prescrizione quinquennale. Il tema resta però discusso: la n. 24862 ha cassato con rinvio e il giudizio prosegue.
Due iniziative puntano a rivedere in modo organico la disciplina della responsabilità amministrativa degli enti. La prima è il disegno di legge approvato dal Consiglio dei Ministri il 4 agosto 2026. La seconda è la proposta di legge A.C. 2952, presentata alla Camera il 5 giugno 2026 e assegnata alla Commissione referente il 14 luglio 2026. Entrambe rafforzano la “colpa di organizzazione”, cioè un effettivo deficit organizzativo dell'ente, come base della responsabilità. Cambia però l'impostazione: il DDL recepisce i lavori del Tavolo tecnico ministeriale e delega ampie competenze al Governo, mentre la proposta parlamentare fissa regole più rigide e soglie dimensionali. Cosa hanno in comune
Tema Contenuto
Colpa di organizzazione Valorizzata o introdotta esplicitamente come asse portante della responsabilità, legata a un effettivo deficit organizzativo.
Self-cleaning e ravvedimento Istituti come self-cleaning, ravvedimento operoso e messa alla prova dell'ente, per favorire l'adeguamento dei modelli e l'estinzione o la riduzione dell'illecito.
Reati presupposto e sanzioni Riordino del catalogo dei reati presupposto e sanzioni più proporzionate alle reali condizioni patrimoniali dell'ente.
Dove le due iniziative divergono
Ambito DDL del 04.08.2026 Proposta di legge A.C. 2952
Natura dell'intervento Intervento di sistema strutturato in più capi, con ampie deleghe al Governo. Iniziativa di origine parlamentare.
Onere della prova Spetta all'accusa provare la carenza organizzativa che ha agevolato il reato, superando alcune asimmetrie del passato. Non indicato.
Enti coinvolti Non indicato. Esclusione espressa di ditte individuali ed enti di piccole dimensioni, con paletti dimensionali più rigidi.
Modelli (MOG) e Organismo di Vigilanza Interviene su incompatibilità e funzioni, escludendo sovrapposizioni improprie con il collegio sindacale. Micro-articolazione specifica dei modelli e dell'OdV, con composizione numerica più rigida (collegiale a tre membri o monocratico sotto una certa soglia di dipendenti).
Tenuità e non punibilità Non indicato. Soglie di esenzione per particolare tenuità o meccanismi automatici di non punibilità, legati a parametri quantitativi rigidi delle quote.
Il protocollo formalizza un sistema strutturato di cooperazione tra Tribunale e Procura di Milano nelle procedure di crisi e insolvenza, definendo flussi informativi automatici, visibilità integrata dei fascicoli e tempistiche coordinate per segnalazioni, ricorsi e atti nei vari strumenti di regolazione della crisi e dell'insolvenza. Particolare attenzione è dedicata alla prevenzione di condotte fraudolente e infiltrazioni mafiose, con indicatori sintomatici e canali dedicati alla DDA, nonché al raccordo operativo tra indagini penali e azioni risarcitorie della curatela.
Con il Decreto Ministeriale n. 100 del 3 agosto 2026 , pubblicato il 12 agosto 2026, sono stati rivisti gli importi di cui all'articolo 5, commi 3 e 3-bis della legge. Dal 1° gennaio 2027 , le aziende che non coprono la quota di riserva dovranno versare € 44,32 al giorno per ogni lavoratore con disabilità non occupato. Cresce anche la sanzione amministrativa prevista dall'articolo 15, comma 4, della stessa legge: chi non rispetta l'obbligo di assunzione dovrà pagare a € 221,60 al giorno per ciascun lavoratore disabile non occupato (pari a cinque volte il nuovo contributo esonerativo).
Il Garante con il provvedimento n. 382 del 28 maggio 2026 ha sanzionato un'azienda sanitaria ligure (6.000 euro) per il sistema di geolocalizzazione installato sui veicoli assegnati ai dipendenti, i cui dati erano stati poi utilizzati anche in un procedimento disciplinare a carico di un autista.
Pur in presenza di un accordo sindacale ex art. 4 Stat. Lav. e di un'adeguata informativa ai lavoratori, il trattamento è stato ritenuto sproporzionato per l'eccessiva frequenza di rilevazione della posizione (ogni 60 secondi, poi portata a 15 minuti solo dopo l'istruttoria) e per la possibilità di monitoraggio in tempo reale, elementi che configuravano una sorveglianza sostanzialmente continua dei dipendenti in violazione del principio di minimizzazione (art. 5 GDPR).
Il Garante ha inoltre censurato la mancata valutazione d'impatto preventiva (art. 35 GDPR) e ribadito un principio di rilievo pratico: anche quando la raccolta dei dati è avvenuta con accordo sindacale, il loro successivo utilizzo a fini disciplinari resta autonomamente soggetto ai limiti del GDPR — se il trattamento originario non è proporzionato, i dati non sono utilizzabili "a tutti i fini connessi al rapporto di lavoro" come consentirebbe l'art. 4, co. 3, Stat. Lav.
Apprezzate come attenuanti la piena collaborazione dell'Azienda e le correzioni adottate in corso di istruttoria.
Buone notizie per le aziende che vogliono ampliare il proprio organico puntando sull'inclusione: anche per il 2026 arrivano nuove risorse per finanziare gli incentivi economici collegati all'assunzione di lavoratori con disabilità. Il decreto interministeriale del 5 giugno 2026 ha infatti stanziato 46.580.000 euro a valere sul Fondo per il diritto al lavoro delle persone con disabilità, istituito dall'art. 13 della Legge 12 marzo 1999, n. 68 — la normativa quadro del collocamento mirato in Italia. A queste risorse si sommano quelle già assegnate alla medesima annualità da provvedimenti precedenti (il D.I. 24 febbraio 2016, per 20 milioni di euro, e il DPCM 21 novembre 2019, per poco meno di 2 milioni), oltre a un ulteriore apporto di circa 7,7 milioni di euro proveniente dai contributi esonerativi versati dalle aziende che chiedono l'esonero parziale dagli obblighi di assunzione previsti dalla L. 68/99. Il risultato è una dotazione complessiva stimata in oltre 76 milioni di euro per il 2026, che dà continuità operativa a una misura ormai consolidata nel panorama degli incentivi all'occupazione. Come funziona l'incentivo Nel concreto, si tratta di un contributo erogato direttamente dall'INPS che può coprire fino al 70% della retribuzione mensile lorda del lavoratore assunto, per una durata massima di 60 mesi — un orizzonte temporale che consente alle imprese di programmare con una certa serenità l'inserimento lavorativo, ben oltre il primo anno di rapporto. La percentuale di copertura varia in base al grado di invalidità del lavoratore: 70% della retribuzione lorda per le persone con riduzione della capacità lavorativa superiore al 79% , o con minorazioni ascritte dalla prima alla terza categoria; 35% per chi ha una riduzione della capacità lavorativa tra il 67% e il 79% , o minorazioni dalla quarta alla sesta categoria; 70% anche per le persone con disabilità intellettiva o psichica che comporti una riduzione della capacità lavorativa superiore al 45%. Chi può accedervi Un aspetto che merita di essere sottolineato, perché spesso sottovalutato, è l'ampiezza della platea dei beneficiari: possono richiedere l'incentivo tutti i datori di lavoro privati — comprese cooperative, agenzie di somministrazione, enti pubblici economici e anche gli studi professionali — e ciò vale anche per le aziende non soggette agli obblighi di assunzione della L. 68/99 (in genere quelle sotto la soglia dei 15 dipendenti). Si tratta quindi di un'opportunità aperta anche a realtà di piccole dimensioni che scelgono volontariamente di assumere personale con disabilità. Come e quando presentare la domanda Sul piano operativo, la richiesta va inoltrata esclusivamente per via telematica , tramite il cassetto previdenziale aziendale oppure il Portale delle Agevolazioni ("DiResCo"), compilando il modulo di istanza "151-2015" . Una volta trasmessa la domanda, l'INPS ha 5 giorni di tempo per verificare la disponibilità delle risorse residue e, in caso di esito positivo, inviare la comunicazione di prenotazione dell'incentivo; da quel momento, il datore di lavoro ha 7 giorni per procedere concretamente all'assunzione. Vista la logica "a sportello" con cui vengono tipicamente gestiti questi fondi — le risorse vengono assegnate in base all'ordine cronologico di presentazione delle domande, fino a esaurimento della dotazione stanziata — alle aziende interessate conviene organizzarsi per tempo: la tempestività nella presentazione dell'istanza può fare la differenza tra ottenere o meno l'agevolazione.
Solo il 32,5% delle persone con gravi disabilità lavora oggi in Italia. Tra le donne, il dato è ancora più critico: incrociato con il già basso tasso di occupazione femminile (53,3%), evidenzia come le donne con disabilità restino tra le categorie più escluse dal mercato del lavoro, esposte a discriminazioni multiple, stereotipi persistenti e difficoltà di accesso ai servizi. Il D.Lgs. 62/2024 ridisegna l’architettura del riconoscimento della disabilità nel nostro Paese. Tuttavia, la dimensione di genere non può restare implicita: deve diventare una leva esplicita nella progettazione delle politiche pubbliche, dei modelli organizzativi e degli strumenti di inclusione. L’Avv. Carla Dehò analizza la portata innovativa del decreto, le criticità ancora aperte e il nodo ancora irrisolto delle donne con disabilità nel contributo pubblicato sulla newsletter della Fondazione Marisa Bellisario .
L’Autorità Garante ha irrogato sanzioni pecuniarie nei confronti di PostePay S.p.A. e Poste Italiane, rispettivamente nella misura di € 5.877.000,00 e di € 6.624.000,00, per aver compiuto negli anni trattamenti illeciti dei dati personali di milioni di utenti, a causa dell’applicativo “ ThreatMetrix ” nelle app BancoPosta e PostePay (versione Android), utilizzato per finalità antifrode attraverso la raccolta di dati relativi alle applicazioni installate o in esecuzione sui dispositivi degli utenti. Gli accertamenti hanno, infatti, rivelato che la libreria software in questione raccoglieva di c.d. “ dati di utilizzo ”, ossia gli hash MD5 delle app in esecuzione per creare un profilo di rischio, che però, come ricordato dal Garante Privacy, sono dati aventi natura personale, in quanto idonei a distinguere l’interessato e a rivelarne abitudini o categorie particolari (es. app mediche, religiose o politiche). Il tutto trattando i dati in violazione dei principi di minimizzazione del trattamento ex art. 5 del Regolamento GDPR, in assenza di una adeguata base giuridica e di una data retention e configurando il consenso alla raccolta degli utenti come obbligatorio, poiché, in caso contrario, questi avrebbero potuto effettuare un numero massimo di tre accessi all’applicativo, oltre i quali l’uso ne sarebbe stato inibito.
Uno strumento essenziale di tutela della persona nell'ambiente digitale: come esercitarlo efficacemente e quali sono i limiti previsti dalla normativa europea e italiana
Diritto di accesso del lavoratore alla casella e-mail aziendale individuale, tempi di conservazione dei messaggi di posta elettronica e dei log di navigazione internet, utilizzo di strumenti suscettibili di controllo a distanza dei dipendenti. Sono questi i principali profili affrontati dal provvedimento n. 165/2026 del Garante per la protezione dei dati personali, con cui l’Autorità è intervenuta per precisare i confini del potere datoriale nella gestione degli strumenti digitali aziendali. Il quadro delineato dal Garante conferma come la governance dei sistemi informatici interni richieda oggi particolare attenzione, sia sotto il profilo organizzativo sia sotto quello sanzionatorio. Il caso esaminato La vicenda nasce dal reclamo presentato da un ex dipendente che, dopo la cessazione del rapporto di lavoro, aveva chiesto di accedere ai dati contenuti nella propria casella e-mail aziendale nominativa. In una prima fase, la società aveva consentito un accesso limitato alle sole comunicazioni ritenute “personali”, escludendo quelle considerate attinenti all’attività lavorativa. Solo successivamente aveva consegnato ulteriore corrispondenza, previa selezione dei contenuti e anonimizzazione di parte dei dati. Diritto di accesso: no a filtri preventivi e oscuramenti immotivati Secondo il Garante, la condotta aziendale si pone in contrasto con la disciplina in materia di protezione dei dati personali. L’Autorità ha ritenuto illegittima l’analisi preventiva del contenuto delle e-mail effettuata dalla società per distinguere i messaggi personali da quelli professionali, osservando che il presupposto da cui muoveva il datore di lavoro era errato: il fatto che la corrispondenza transiti su uno strumento aziendale non comporta che essa sia nella piena disponibilità esclusiva dell’impresa. Richiamando le definizioni contenute nell’art. 4, nn. 1 e 2, del GDPR, il Garante ha ricordato che rientrano nel concetto di dato personale anche le informazioni relative all’attività lavorativa riferibili a una persona identificata o identificabile. Ne consegue che le comunicazioni presenti su un account e-mail individualizzato costituiscono dati personali del soggetto assegnatario. Sulla stessa linea, è stata giudicata illecita anche l’attività di oscuramento e anonimizzazione dei contenuti, invocata dalla società per esigenze di tutela del segreto aziendale e dei diritti di terzi. Il provvedimento evidenzia che il diritto di accesso può subire limitazioni solo nei casi espressamente previsti dal GDPR, tra cui le richieste manifestamente infondate o eccessive (art. 12, par. 5) oppure la necessità di salvaguardare diritti e libertà altrui (art. 15, par. 4), categoria nella quale possono rientrare anche segreti commerciali e proprietà intellettuale. Nel caso concreto, tuttavia, il Garante ha rilevato l’assenza di elementi idonei a dimostrare un pregiudizio effettivo e specifico derivante dall’accesso richiesto dal lavoratore. Anche per questo motivo è stata accertata la violazione degli artt. 12 e 15 del GDPR. Conservazione delle e-mail: cinque anni di backup non giustificati Dall’istruttoria è inoltre emerso che la società, operante nel settore assicurativo, conservava in modo sistematico le e-mail contenute negli account aziendali individualizzati mediante backup offline con durata quinquennale. La finalità dichiarata era la tutela del patrimonio informativo aziendale, anche in relazione agli obblighi di vigilanza gravanti sull’impresa. Il Garante ha però rilevato, anzitutto, che tale trattamento non risultava adeguatamente descritto nella documentazione informativa resa ai dipendenti, in violazione dei principi di correttezza e trasparenza di cui all’art. 5, par. 1, lett. a), GDPR, nonché degli obblighi informativi previsti dall’art. 13. Nel merito, l’Autorità ha ricordato che gli account di posta elettronica individualizzati possono contenere anche informazioni personali estranee alla sfera lavorativa, riferite sia al dipendente sia a terzi. Per questo motivo i sistemi di posta elettronica non possono essere trasformati impropriamente in strumenti di archiviazione generale del patrimonio informativo aziendale. Per finalità documentali, secondo il Garante, occorre invece adottare sistemi dedicati di gestione documentale, strutturati con misure tecniche e organizzative meno invasive. La conservazione prolungata dei messaggi, priva di adeguate garanzie, è stata quindi ritenuta contraria ai principi di limitazione della finalità, minimizzazione e limitazione della conservazione di cui all’art. 5, par. 1, lett. b), c) ed e), GDPR. Log di navigazione internet: dodici mesi ritenuti eccessivi Il provvedimento richiama inoltre gli orientamenti già espressi dal Garante con il provvedimento n. 613/2026 in materia di conservazione dei file log destinati alla sicurezza informatica. Nel caso esaminato, la società conservava i log di navigazione per dodici mesi, indicando finalità legate al corretto funzionamento dell’infrastruttura IT, alla prevenzione di abusi informatici e alla tutela del patrimonio aziendale. Anche in questo caso il termine è stato ritenuto non congruo rispetto alle finalità dichiarate e, pertanto, incompatibile con i principi di proporzionalità, minimizzazione e limitazione della conservazione previsti dall’art. 5 GDPR. Controlli a distanza e art. 4 dello Statuto dei lavoratori Un ulteriore passaggio centrale del provvedimento riguarda il rapporto tra privacy e controlli a distanza. Il Garante ha osservato che sia il backup della posta elettronica sia la conservazione dei log di navigazione costituiscono strumenti astrattamente idonei a consentire un controllo dell’attività lavorativa dei dipendenti. Per tale ragione, tali sistemi rientrano nell’ambito applicativo dell’art. 4 della Legge n. 300/1970, che richiede, ove ne ricorrano i presupposti, il previo accordo sindacale oppure l’autorizzazione dell’Ispettorato Nazionale del Lavoro. Nel caso concreto, la società non aveva verificato la sussistenza delle esigenze indicate dalla norma — organizzative e produttive, sicurezza del lavoro o tutela del patrimonio aziendale — né aveva attivato la procedura di garanzia prevista. Da qui il rilievo della violazione dell’art. 88 GDPR, dell’art. 114 del Codice Privacy e dei principi di liceità del trattamento. La sanzione Alla luce delle violazioni accertate, il Garante ha irrogato una sanzione amministrativa di 50.000 euro . Contestualmente, ha ordinato alla società di consentire l’accesso integrale del dipendente alla casella e-mail e di adeguare le proprie procedure interne relative alla gestione della posta elettronica e dei dati connessi alla navigazione web. Le indicazioni per le imprese Il provvedimento n. 165/2026 conferma che la gestione degli strumenti digitali aziendali richiede un approccio integrato tra diritto del lavoro, privacy e organizzazione interna. Per i datori di lavoro ciò significa: garantire il diritto di accesso ai dati senza filtri arbitrari; fornire informative complete e aggiornate; evitare utilizzi impropri della posta elettronica come archivio documentale; limitare i tempi di conservazione di e-mail e log ai soli periodi realmente necessari; verificare sempre l’eventuale applicazione dell’art. 4 dello Statuto dei lavoratori. L’adeguamento delle policy IT non rappresenta più una scelta prudenziale, ma una necessità operativa per ridurre il rischio di contenziosi e sanzioni.
Le Model Contractual Terms (c.d. “MCTs”) introdotte dalla Commissione europea con la suddetta Raccomandazione, pur non avendo natura vincolante, offrono un quadro di riferimento uniforme al fine di interpretare ed attuare la normativa del Data Act. Le MCTs, infatti, disciplinano l’accesso, l’utilizzo e la condivisione dei dati, con riduzione dell’incertezza interpretativa del Data Act, organizzando da un lato il contenuto minimo del contratto, così da consentire alle imprese di predisporre contratti coerenti con il Data Act, e consentendo, dall’altro lato, la valutazione della correttezza delle clausole unilateralmente imposte, per applicare il controllo di “unfairness” previsto dal legislatore. La Commissione europea costruisce una struttura quadripartita che riflette i diversi flussi di dati disciplinati dal Data Act: rapporto tra Titolare dei dati e Utente , ambito in cui si concentra la disciplina dell’accesso ai dati generati dal prodotto o servizio; rapporto tra Utente e Destinatario dei dati , ambito che consente all’utente di attivare servizi innovativi basati sui dati; rapporto tra Titolari dei Dati e Destinatario dei dati su richiesta dell’Utente, ambito in cui si incontrano gli obblighi di condivisione e tutela dei segreti commerciali; condivisione volontaria tra imprese, ambito in cui il controllo di equità del Data Act assume particolare rilievo.
Con il suddetto provvedimento il Tribunale recepisce le “Buone prassi nel settore delle procedure concorsuali – Linee Guida” elaborate dal Consiglio Superiore della Magistratura con delibera del 24.09.2020 e trasfuse nella delibera del 20.07.2022. Le Linee Guida si compongono di due parti, relative alle buone prassi per i Tribunali (Sezione Fallimentare) e per le Procure della Repubblica, al fine di favorire le modalità di interazioni, effettuando una ricognizione delle prassi esistenti, monitorate, con la collaborazione degli Uffici Giudiziari, con riferimento agli assetti organizzativo, ed allegando modelli ed esempi di atti e protocolli.
Dal 2026 cambiano le regole per chi vuole utilizzare la NASpI come incentivo per avviare un’attività autonoma o un’impresa. La nuova legge di bilancio introduce infatti una modifica importante: non sarà più possibile ricevere l’intero importo in un’unica soluzione. L’incentivo verrà invece pagato in due momenti distinti. Ma andiamo con ordine. Chi ha diritto alla NASpI può continuare a richiedere l’anticipo dell’indennità per avviare un’attività in proprio, aprire un’impresa individuale oppure entrare in una cooperativa come socio lavoratore. Questa possibilità resta, ma cambiano le modalità di pagamento. Fino al 31 dicembre 2025, l’importo veniva erogato tutto insieme. Dal 1° gennaio 2026, invece, il pagamento sarà diviso così: una prima parte, pari al 70%, viene erogata subito, al momento dell’accoglimento della domanda; il restante 30% arriva in un secondo momento, entro sei mesi oppure alla fine del periodo teorico di NASpI (se questo termina prima). Attenzione però: per ricevere la seconda quota è necessario rispettare alcune condizioni. In particolare, il beneficiario: non deve aver trovato un lavoro dipendente nel frattempo; non deve essere andato in pensione. Se una di queste situazioni si verifica, cambiano le conseguenze: in caso di nuovo lavoro, si può essere tenuti a restituire quanto ricevuto; se invece si va in pensione tra la prima e la seconda rata, la seconda non viene pagata, ma non è richiesta la restituzione della prima. Un’ultima cosa importante riguarda chi percepisce l’Assegno Ordinario di Invalidità: in questo caso bisogna scegliere tra l’assegno e l’anticipo NASpI. Se si opta per quest’ultimo, l’assegno viene sospeso per tutta la durata teorica della disoccupazione. In sintesi, resta l’opportunità di usare la NASpI per mettersi in proprio, ma con regole più articolate e tempi di erogazione diversi. Meglio quindi pianificare con attenzione.
L’INPS con il messaggio n. 1188 del 2 aprile 2026 ricorda una scadenza importante per i lavoratori impegnati in attività particolarmente faticose e pesanti. Chi maturerà i requisiti per la pensione agevolata nel corso del 2027 deve presentare la domanda di riconoscimento entro il 1° maggio 2026 . Si tratta di un passaggio fondamentale per poter accedere al pensionamento anticipato riservato a chi svolge lavori usuranti, come addetti alla linea catena, conducenti di mezzi pubblici o lavoratori notturni. La legge di bilancio 2026 ha inoltre confermato un aspetto importante: per queste categorie non si applicano gli adeguamenti alla speranza di vita fino al 2028, rendendo quindi più stabile il requisito pensionistico. Attenzione alle tempistiche: chi presenta la domanda in ritardo rischia uno slittamento della decorrenza della pensione fino a tre mesi. La richiesta va inviata online all’INPS, allegando la documentazione che dimostri lo svolgimento delle attività usuranti. In sintesi, rispettare la scadenza è essenziale per non perdere o ritardare l’accesso al pensionamento anticipato.
A seguito del rinnovo del contratto nazionale dei metalmeccanici (siglato il 22 novembre 2025 e valido fino al 30 giugno 2028), sono previsti alcuni adempimenti che riguardano direttamente aziende e lavoratori. In particolare, i sindacati firmatari – Fim, Fiom e Uilm – hanno richiesto ai lavoratori non iscritti al sindacato un contributo straordinario. Si tratta di una quota di 30 euro all’anno , prevista per il 2026, 2027 e 2028 , che verrà trattenuta direttamente nella busta paga del mese di giugno. Attenzione: il contributo non è automatico : ogni lavoratore potrà infatti scegliere se accettare o rifiutare la trattenuta. Le aziende sono quindi tenute a: informare i lavoratori tramite comunicazione in bacheca (già prevista tra febbraio e aprile 2026); consegnare, insieme alla busta paga di aprile 2026, un modulo per esprimere la propria scelta; raccogliere i moduli firmati entro il 15 maggio 2026 ; comunicare il numero delle trattenute effettuate alle organizzazioni sindacali territoriali. Le eventuali somme trattenute verranno poi versate ai sindacati.
Il lavoratore può accedere ai messaggi del proprio account email aziendale e ai documenti presenti nel pc dopo la fine del rapporto di lavoro. Eventuali limitazioni devono essere motivate da specifiche e comprovate ragioni, come la tutela di segreti aziendali. È quanto ha affermato il Garante per la protezione dei dati personali accogliendo il reclamo di un ex dipendente di una compagnia assicurativa, che aveva chiesto copia dei messaggi della propria casella di posta elettronica aziendale e dei documenti salvati nel pc. La società aveva effettuato un accesso alla posta elettronica dell’ex dipendente e, dopo averne esaminato il contenuto, aveva fornito esclusivamente i messaggi ritenuti “strettamente personali”, escludendo quelli legati all’attività lavorativa. Secondo il Garante, il diritto di accesso riguarda tutti i dati personali, comprese le comunicazioni intercorse tramite un account aziendale individualizzato. Non è quindi legittimo selezionare preventivamente i contenuti da fornire né limitarli o oscurarli sulla base della distinzione tra ambito personale e professionale. L’Autorità ha inoltre rilevato criticità nella gestione dei dati, in particolare per la mancanza di trasparenza nelle informative e per i tempi di conservazione delle e-mail (5 anni) e dei dati di navigazione (12 mesi), ritenuti non proporzionati rispetto alle finalità dichiarate. Per le violazioni accertate è stata inflitta una sanzione di 50mila euro. Il Garante ha inoltre ordinato di consentire l’accesso integrale ai dati richiesti e di adeguare informative e policy interne alla normativa privacy. (Fonte: Newsletter Garante del 15 aprile 2026)
Approvazione del modello aggiornato della Dichiarazione Sostitutiva Unica (DSU) per il calcolo dell’ISEE, dell’attestazione, nonché delle relative istruzioni per la compilazione, di cui all’Allegato A che costituisce parte integrante e sostanziale del provvedimento, adottato ai sensi dell’articolo 10, comma 3, del Decreto del Presidente del Consiglio dei Ministri 5 dicembre 2013, n. 159. Pubblicato sul sito internet del Ministero del lavoro e delle politiche sociali in data 03.03.2026.
Ai sensi dell’art. 46 del D.Lgs. 198/2006 (Codice delle Pari Opportunità), come modificato dalla Legge n. 162/2021, le aziende pubbliche e private che occupano oltre 50 dipendenti devono predisporre e trasmettere il Rapporto Biennale sulla situazione del personale maschile e femminile, relativo al biennio 2024–2025. La trasmissione deve avvenire esclusivamente in modalità telematica tramite il portale Servizi Lavoro del Ministero del Lavoro entro il 30 aprile 2026 . La mancata trasmissione del Rapporto da parte delle aziende obbligate (anche dopo l’invito alla regolarizzazione da parte dell’Ispettorato del lavoro competente per territorio) comporta l’applicazione delle sanzioni da € 103,29 a € 516,46 (art. 11, D.P.R. 19 marzo 1955, n. 520). Se l’inottemperanza si protrae per oltre 12 mesi è disposta la sospensione per un anno dei benefici contributivi eventualmente goduti dall’azienda (art. 46, comma 4, D.Lgs. 11 aprile 2006, n. 198). L’Ispettorato nazionale del lavoro verifica la veridicità dei rapporti e in caso di rapporto mendace o incompleto è prevista l’applicazione della sanzione amministrativa pecuniaria da € 1 . 000 ,00 a € 5 . 000 (art. 46, comma 4-bis, D.Lgs. 11 aprile 2006, n. 198). Fino alla scadenza del termine di presentazione del rapporto, le aziende che intendono partecipare a procedure pubbliche per le quali sia richiesta la presentazione del rapporto biennale potranno produrre copia di quello già presentato con riferimento al precedente biennio (2022/2023), integrando la documentazione con il rapporto per il biennio 2024/2025 entro il termine del 30 aprile 2026. Le aziende che occupano fino a 50 dipendenti non hanno tale obbligo, ma possono adempiere su base volontaria se tale scelta risulti strategica nella partecipazione a bandi e procedure pubbliche.